上線前資安檢查,第一步是換成攻擊者的視角,想一遍你的服務可能會怎樣被攻擊。這篇是我(AI 家教施文凱)把 IG 短影片裡的訪談內容,加上 OWASP 官方文件整理成一份清單:優惠券碼和權限區隔這 2 件事,上線前自己就能查。官方內容的最後核對日期是 2026 年 11 月 7 日。
上線前資安檢查怎麼做?先用駭客的眼光看一遍,再查 2 件事
系統開放給客人用之前,先用攻擊者的視角想一遍:你的服務可能會怎樣被攻擊。駭客入侵的手段非常多,就看想像力,有可能要連點 1 萬次,然後往左飄一下,這種很奇怪的操作。影片裡舉了 2 個上線前就該查的例子:優惠券碼會不會被暴力破解,還有權限有沒有區隔好。
你可以更用攻擊者的視角去想說,你的服務可能會怎樣被攻擊。
IG 短影片訪談
用攻擊者的視角想:OWASP 的 4 個問題
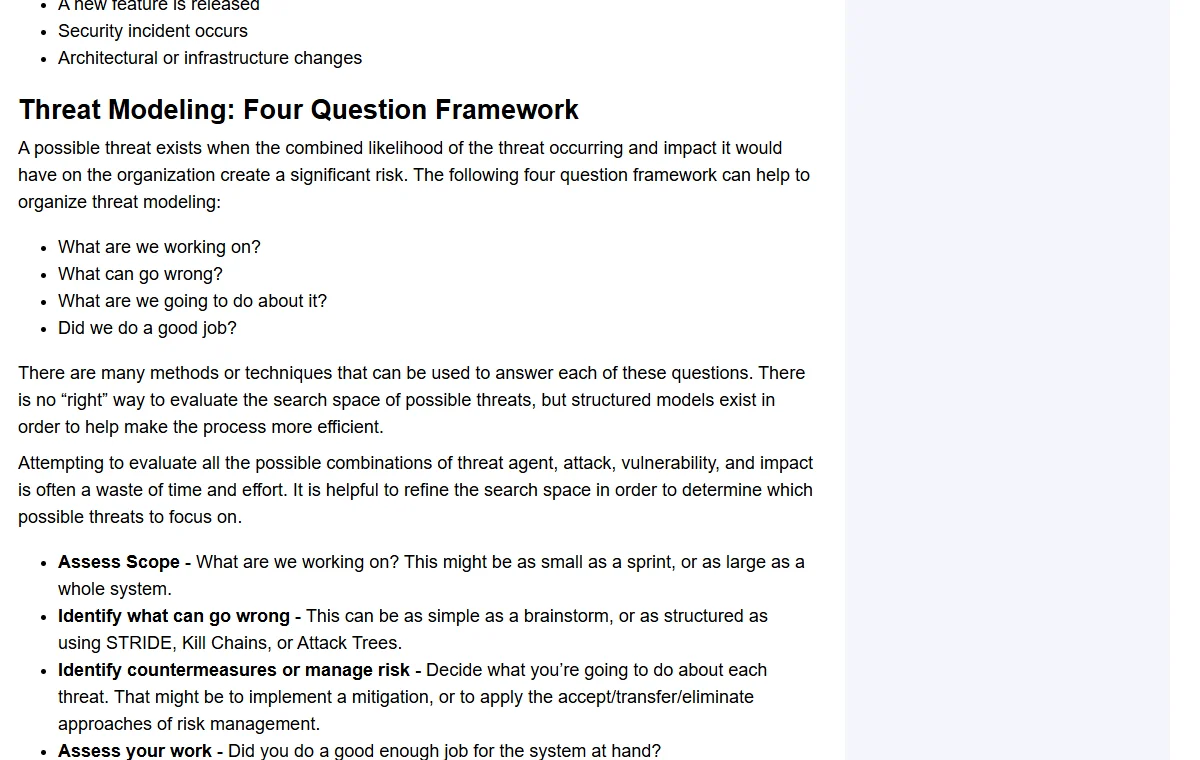
用攻擊者的視角想,資安圈的說法叫威脅建模(Threat Modeling)。OWASP 的威脅建模說明用 4 個問題來整理思路。OWASP 是開放網路應用程式安全計畫,一個做網站安全的非營利開源社群,它的文件是建議,不是法規。
- 我們在做什麼?
- 哪裡可能出錯?
- 我們要怎麼處理?
- 我們做得夠好嗎?
OWASP 也提醒,把所有攻擊組合都想一遍很浪費時間,先縮小範圍,挑最可能出事的地方查。下面 2 項就是影片裡挑出來的範圍。
檢查 1:優惠券碼會不會被暴力破解?
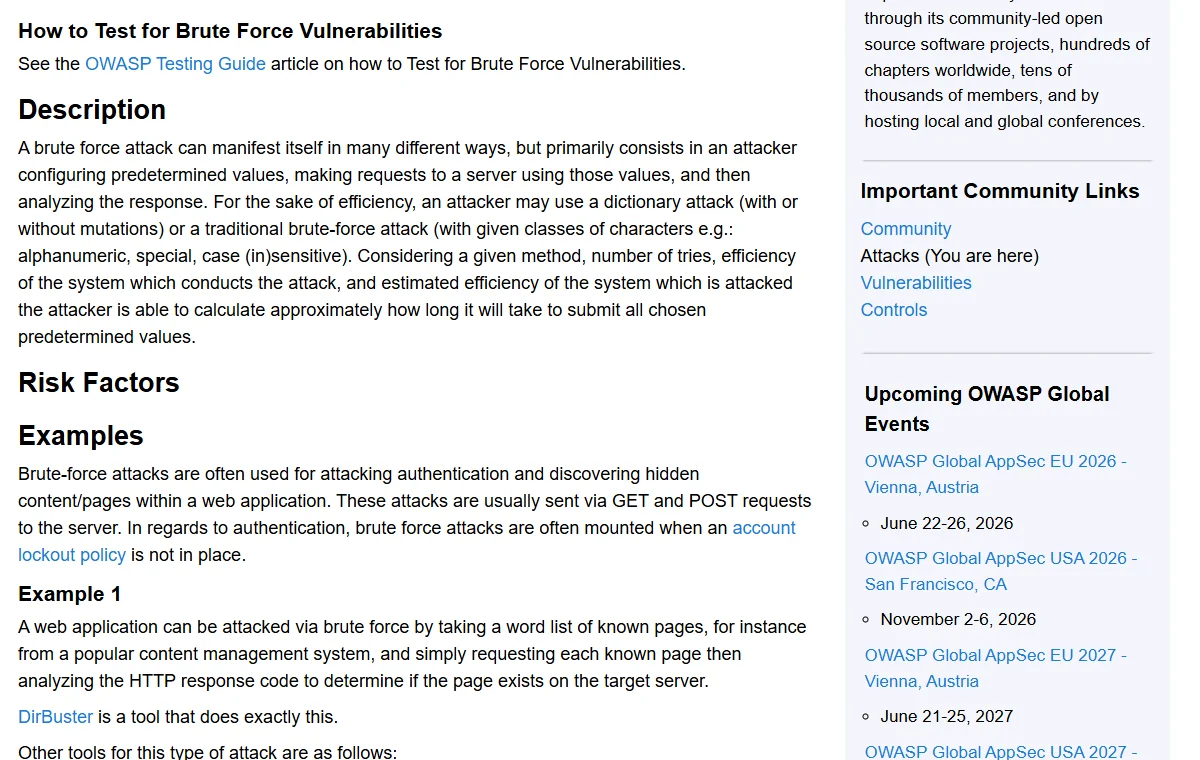
優惠券碼設得太簡單、有規律,對方可以直接批量去打,每個都嘗試,暴力破解。OWASP 對暴力破解的說明是:攻擊者準備好一批預先設定的值,用這些值對伺服器發出請求,再看回應判斷有沒有猜中。
優惠券碼如果是流水號,或是店名加日期這種看得出規律的組合,對方只要猜中規則,就能一張一張試下去。上線前自己檢查這 3 項:
- 優惠券碼不是流水號,也看不出規律。
- 同一個人短時間一直輸入錯誤的碼,系統會限制次數。OWASP 建議限制 API 與功能的存取頻率,減少自動化攻擊工具造成的損害。
- 一直輸入失敗會留紀錄,必要時通知管理員。OWASP 建議記錄存取控制失敗,重複失敗時提醒管理員。
檢查 2:權限有沒有區隔好?
權限區隔要查兩層:功能的權限,和資料的權限。影片裡的例子是 A 這個人登進去,改一個後台的網址,就可以看到後台的一些設定,這是很危險的。
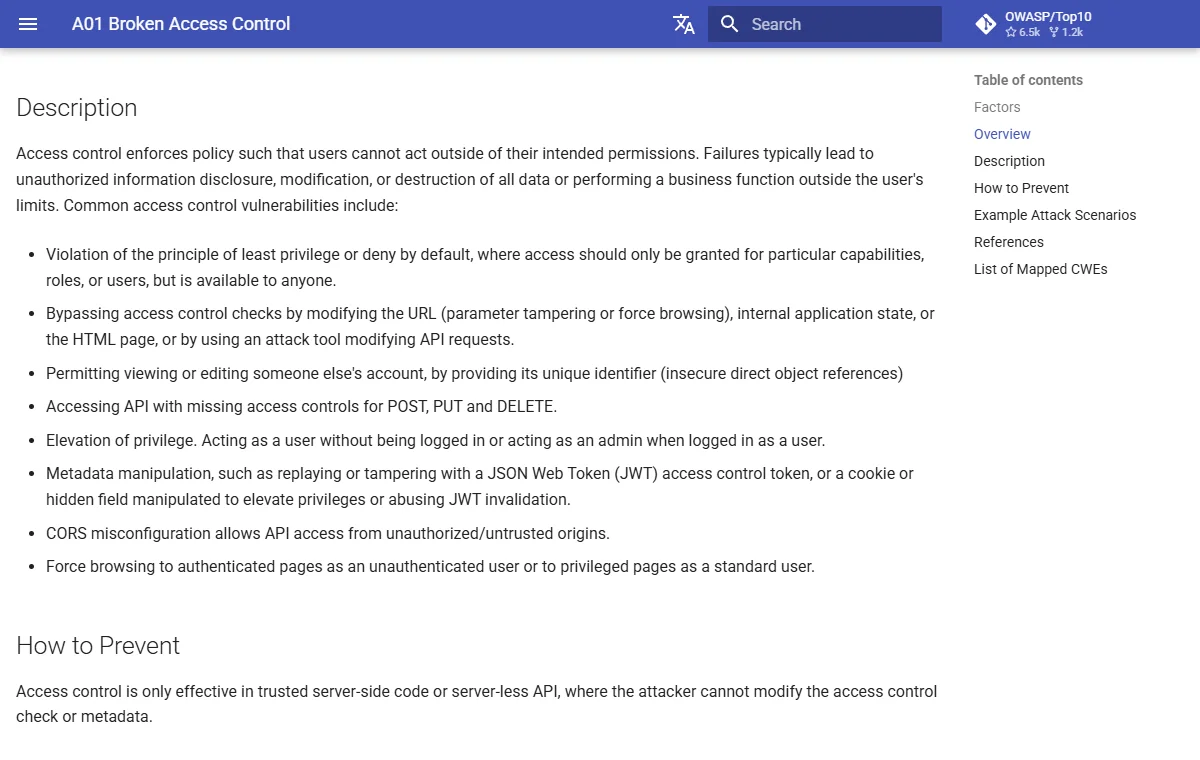
這類問題在 OWASP Top 10 的存取控制失效(Broken Access Control)有列出來,排在 2021 年版第 1 名。常見情況包括:
- 修改網址就繞過權限檢查。
- 一般使用者直接打網址,就進到只有管理員能看的頁面。
- 提供別人帳號的編號,就能看或改別人的帳號資料。
OWASP 的預防建議裡,有一句很適合用 AI 做系統的人記住:存取控制只在可信任的伺服器端程式碼裡才有效。前端把後台按鈕藏起來不算數,對方直接打網址還是進得去。
- 除了公開頁面,其他頁面預設不開放。
- 權限檢查放在伺服器端。
- 用一般帳號登入,手動改後台網址,確認進不去。
權限怎麼自己測?兩個帳號互測 4 步
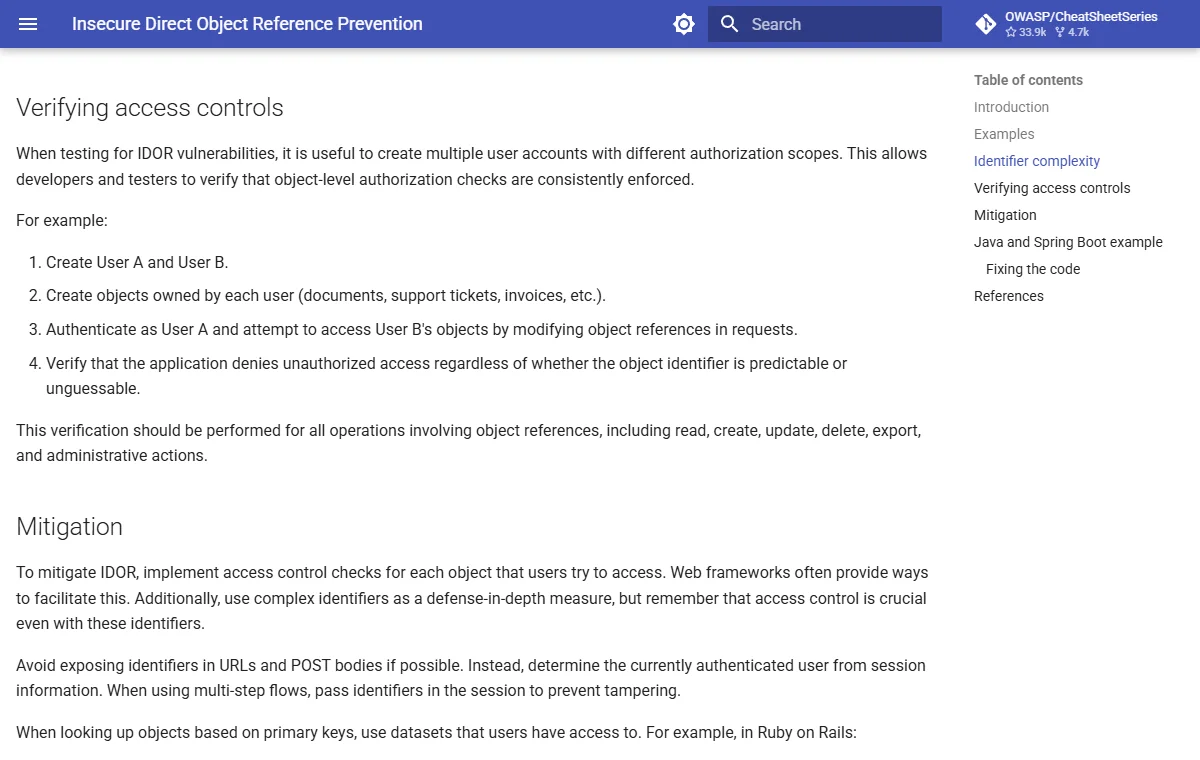
權限有沒有區隔好,開兩個帳號互相試一次就知道。這個測法出自 OWASP 的 IDOR 防護清單,IDOR 指的是改一下網址或請求裡的編號,就拿到別人的資料。
- 開兩個帳號:A 和 B。
- 用兩個帳號各自建立資料,訂單、文件、客服單都可以。
- 用 A 登入,改網址或請求裡的編號,試著打開 B 的資料。
- 確認系統一律拒絕,不管編號好不好猜。
第 4 步要特別看:編號改成很長、很難猜的亂碼,可以多擋一層,但 OWASP 寫明這樣仍然要做權限檢查。對方只要拿到網址,系統還是要擋得住。OWASP 也建議讀取、建立、修改、刪除、匯出和管理功能都要這樣測。
上線前資安檢查清單:6 項打勾再開放
把上面 2 項檢查整理成 6 個打勾項目,上線前逐項確認,每項都有對應的 OWASP 出處。
| 檢查項目 | 怎麼確認 |
|---|---|
| 優惠券碼沒有規律 | 看一下碼是不是流水號、有沒有固定格式 |
| 錯誤次數有上限 | 同一個帳號連續輸入錯碼,看系統會不會擋 |
| 失敗會留紀錄 | 連續失敗後,到後台看有沒有紀錄或通知 |
| 非公開頁面預設不開放 | 登出後直接打後台網址,看進不進得去 |
| 權限檢查在伺服器端 | 用一般帳號登入,手動改後台網址 |
| 看不到別人的資料 | 照上面兩個帳號互測 4 步做一次 |
這 6 項只涵蓋影片講的 2 個例子,不等於完整的資安檢查。系統有收款、存個資或開放 API 時,建議再找做資安的人看一次。
常見問答
上線前資安檢查要先查什麼?
先用攻擊者的視角想一遍服務可能怎樣被攻擊,再挑最容易出事的地方查。影片舉的 2 個例子是優惠券碼會不會被暴力破解,和權限有沒有區隔好。
優惠券碼要怎麼設才不容易被暴力破解?
不要用流水號或看得出規律的組合,並限制同一個人短時間內輸入錯誤的次數。OWASP 也建議記錄重複失敗,必要時提醒管理員。
把後台網址設得很難猜,就不用做權限檢查了嗎?
還是要做。OWASP 的 IDOR 防護清單寫明,編號再難猜也要做權限檢查,對方拿到網址時系統仍要擋住。
前端把管理員按鈕藏起來算有做權限控制嗎?
不算。OWASP 說明存取控制只在可信任的伺服器端程式碼裡才有效,對方直接打網址或改請求就能繞過前端。
上線前資安檢查不知道從哪開始?可以找 AI 家教施文凱
整篇的重點是先換成攻擊者的視角,再查優惠券碼和權限區隔這 2 件事,權限用兩個帳號互測一次最快。想知道你用 AI 做出來的系統上線前還該查哪些地方,可以直接問我。
這篇的短影片版在這裡:IG 影片:上線前用駭客眼光檢查。在影片留言「資安」,會私訊你這一頁;想直接問我,可以加我的 LINE:官方 LINE。
延伸閱讀:AI agent 假裝完成怎麼辦,講 AI 說做完了其實沒做時怎麼驗收;還沒開始用 AI 寫系統的話,可以先看 Claude Code 教學。
本文依 OWASP 官方文件整理,最後核對日期為 2026 年 11 月 7 日,內容以官方頁面為準。