Grok 安全嗎?簡短的答案是:拿來問一般問題、整理公開資料,風險可控;把私密對話、客戶個資或真人照片丟進去,就要非常小心。這篇整理 Grok 過去發生過的對話外洩、深偽爭議與被禁事件,再說明它現在有哪些安全機制、台灣能不能用、企業能不能導入,以及一般人可以怎麼保護自己。
Grok 分享連結外洩事件:發生了什麼?
2025 年 8 月,《Forbes》報導 Grok 的使用者對話被 Google、Bing、DuckDuckGo 等搜尋引擎收錄,光在 Google 上就能搜到超過 37 萬筆。問題出在「分享」功能:使用者按下分享,Grok 會產生一個網址,方便傳給別人看,但這個網址可以被搜尋引擎抓取,畫面上也沒有任何警告。原本只想給特定人看的對話,就這樣變成公開資料(見 Forbes 報導)。
外洩的對話裡有哪些高風險內容?
依報導,被收錄的對話中有部分涉及違法與危險內容,包括毒品製作、惡意程式、炸彈製作、自殺方法,甚至有一份針對 Musk 本人的暗殺計畫。xAI 的使用規範禁止這類用途,但事件顯示,當時使用者仍能讓 Grok 輸出這些內容。
對一般人來說,更直接的風險是:你以為只分享給同事的對話,可能連同裡面的客戶名稱、內部數字一起被公開。
不只 Grok:ChatGPT、Meta 也發生過
2025 年 7 月底,ChatGPT 一個讓使用者勾選「可被搜尋」的分享功能被報導後,OpenAI 說明那是短期實驗,隨即下架。Meta AI 則是在 2025 年 6 月,有使用者的私人對話被誤發到公開的動態牆。這幾個案例的共通點,是「分享」功能的設計沒有把隱私擺在前面。
xAI 當時的回應
報導刊出時,xAI 沒有回應媒體詢問。諷刺的是,在 ChatGPT 事件發生後,Musk 曾在 X 上回應相關消息並寫下「Grok ftw」。
Grok 還有哪些爭議?深偽、被禁與訴訟
分享連結之外,Grok 在 2026 年又陸續遇到更大的爭議,主要都和圖片生成被濫用有關。
2026 年 1 月:深偽爭議,多國暫時封鎖
2026 年 1 月,Grok 被大量用來生成真人的性化深偽圖片,其中包含女性與未成年人。印尼在 1 月 10 日率先封鎖 Grok,馬來西亞隔天跟進,兩國成為最早封鎖 Grok 的國家(見 NPR 報導),菲律賓也在 1 月中跟進。封鎖前幾天,X 已把 Grok 的圖片生成與編輯限縮給付費用戶,但批評者認為這沒有真正解決問題。
封鎖都是暫時的。菲律賓與馬來西亞在 1 月下旬解除,印尼在 X Corp 提交改善承諾後,於 2 月 1 日恢復服務,但表示會持續監測,再犯就會重新封鎖(見 Engadget 報導)。
2026 年 6 月:前員工安全訴訟
2026 年 6 月,前 xAI 員工 Devin Kim 在加州法院提告,主張自己因為對 Grok 的安全提出疑慮而遭解雇(見 The Star 報導)。同月 WIRED 的調查也指出,grok.com 上仍能找到非自願的性化深偽內容。要說清楚的是,訴訟內容是原告的主張,不是法院已經認定 xAI 違法。
2026 年 7 月:Grok 4.5 一開始沒開放歐盟
Grok 4.5 在 2026 年 7 月 8 日發布時,沒有開放給歐盟用戶,約 7 月 17 日才在 API 控制台對歐盟開放(見 xAI 更新紀錄)。之後推出的 Grok 4.6、4.7 沒有類似的歐盟限制紀錄。
Grok 現在有哪些安全機制?
Grok 有內容審查,但這些機制降低的是被濫用的機率,不是保證模型不會出錯。目前公開可查的機制有 3 類:
- 使用政策的禁區:xAI 的使用政策禁止生成未成年人的性化內容,也禁止以色情方式描繪真人。
- 模型層的防護:xAI 表示 2026 年 9 月推出的 Grok 4.7,是它測過的模型裡拒答與抗越獄能力最強的(見 Grok 4.7 官方發布說明)。這是廠商自己的測試結果,沒有獨立第三方複核。
- 檢舉與回報:對話內容可以從選單回報問題,遇到被濫用的內容可以向平台申請移除。
開發者串接 API 時,還可以在請求裡帶上 guidelines 參數,要求 Grok 拒絕色情、暴力和髒話類的內容,適合做給客人用的機器人(見 xAI 自訂審核設定說明)。它能降低風險,但輸出仍要自己檢查。
台灣可以用 Grok 嗎?
可以。截至 2026 年 11 月 12 日,查不到台灣封鎖或限制 Grok 的公開報導,grok.com、Grok App 和 xAI API 都能正常使用,付費方案用信用卡結帳。
要留意的是,Grok 有過特定地區無法使用的紀錄,例如 2026 年的東南亞封鎖,以及 Grok 4.5 一開始沒開放歐盟。公司如果要把重要流程建立在 Grok 上,最好保留一個替代工具,萬一服務異動才不會整條流程停擺。
一般用戶怎麼保護自己?5 個做法
不管用哪一家 AI,下面 5 件事都適用,用 Grok 時更要做到。
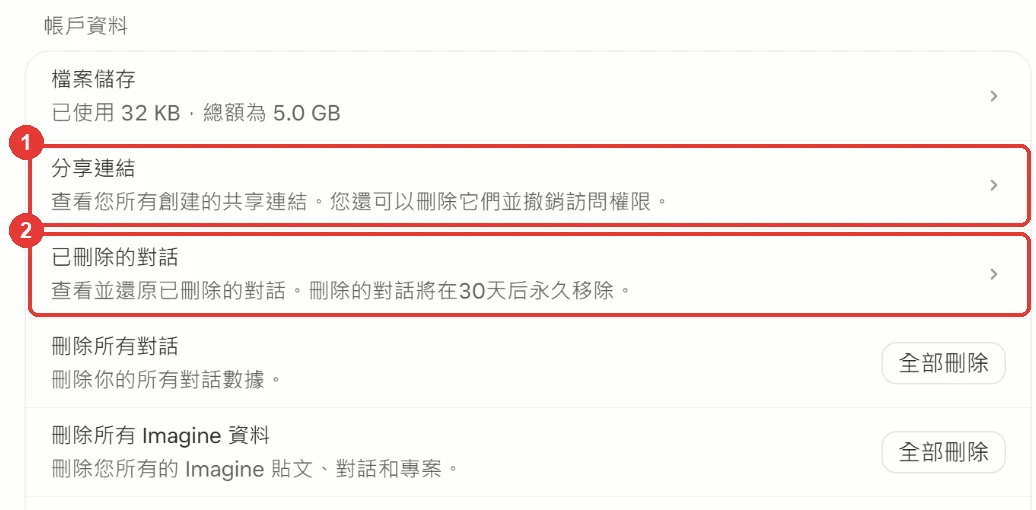
- 少用分享連結(最重要):要給別人看,複製需要的段落就好。分享過的連結,記得回頭刪除。
- 敏感話題用私密對話:grok.com 和手機 App 提供 Private Chat,重要的事情放在裡面談。
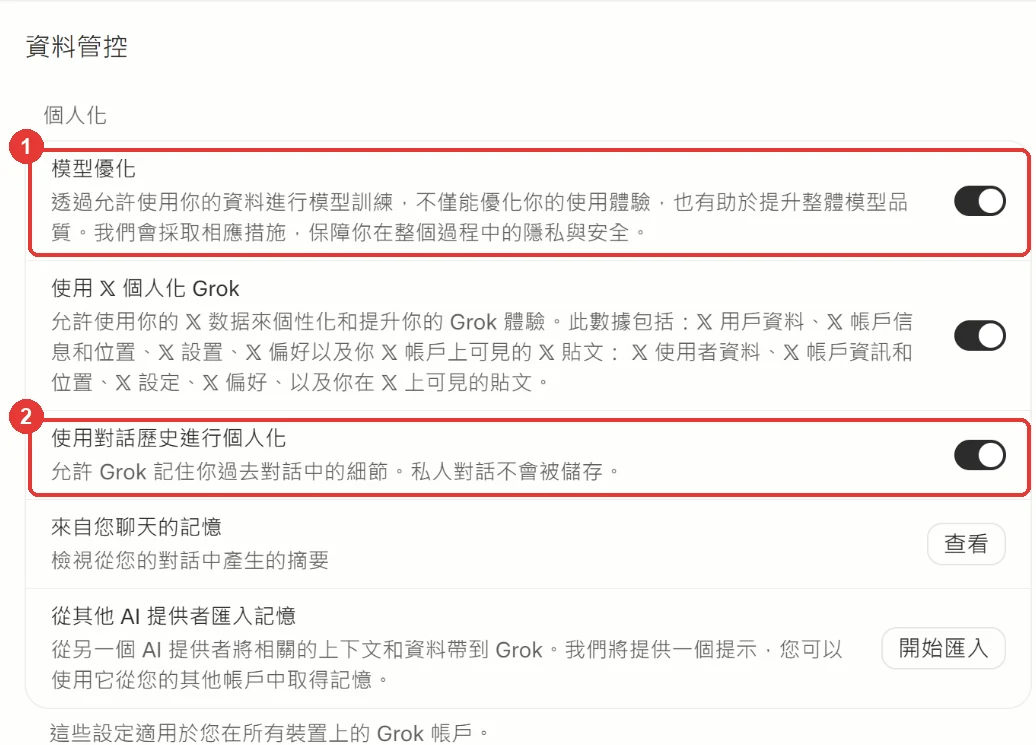
- 檢查「改進模型」設定:在 grok.com「設定 → 資料管控」的「模型優化」開關,可以決定要不要讓對話被拿去改進產品與模型(見 xAI 資料與安全說明)。
- 不要上傳真人私密照或別人的照片:未經本人同意的真人肖像,不管工具說能不能做,都不要拿去生成或修改。
- 不輸入證件號碼、病歷、客戶個資:把它當成會被別人看到的地方,需要時改用代稱或假資料。
工具越強,使用者的判斷力越值錢。AI 能幫你做很多事,但哪些資料能交出去,這個決定要留給自己。
企業可以用 Grok 嗎?
企業可以用,但要走 API 或企業方案,並先訂好內部規則,不建議讓員工各自用個人帳號處理公司資料。
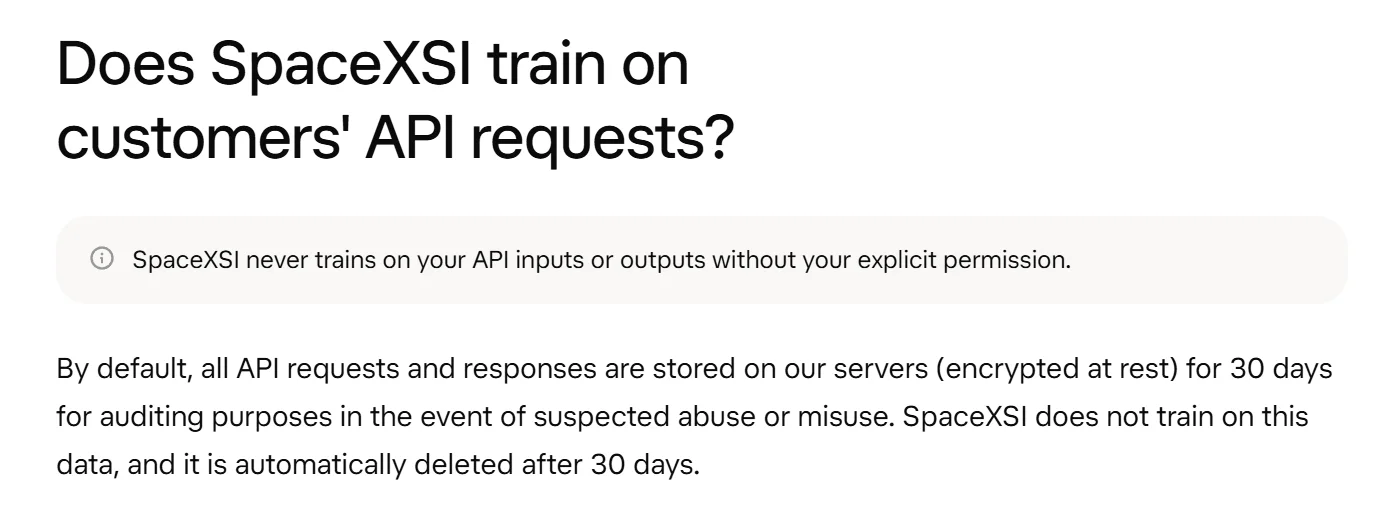
依 xAI API 文件的安全常見問答,API 的請求與回覆預設加密保存 30 天,用來追查濫用,之後自動刪除;未經明確同意,不會拿來訓練模型。合規要求更嚴格的公司,可以申請零資料保留(ZDR),請求內容不會留存,但官方也提醒,開啟後部分功能(例如批次處理和檔案 API)會無法使用。文件也寫明已通過 SOC 2 Type 2 稽核。
導入前至少先做 3 件事:
- 資料分級:公開資料可以用,內部資料要核准,個資和機密一律不輸入。
- 輸出要人工覆核:會影響聘僱、信用、醫療或法律權益的判斷,不能讓模型自己決定。
- 對外的 AI 客服要設停止點:例如只回公司核可過的內容,碰到報價、合約就轉真人。我做過的室內設計 LINE 客服案例就是這樣設計的。
常見問答
Grok 可以關掉內容審查嗎?
不行。付費用戶在部分地區可以開啟成人內容選項,但未成年人的性化內容、以色情方式描繪真人等類別仍然禁止。同一個指令在不同日期或地區結果不同,是因為審查規則會持續調整。
發現自己被做成深偽圖,該怎麼處理?
先記下網址、帳號、時間並截圖保存,不要再轉傳原圖。接著在該內容的選單裡回報問題,向平台申請移除;涉及未成年人或勒索威脅,直接報警。
xAI 被告,代表 Grok 已被認定不安全嗎?
不代表。2026 年 6 月的前員工訴訟是原告的主張,法院還沒有判決。它反映的是外界對 Grok 安全防護是否有效的疑慮,判斷要不要用,還是回到你要拿它處理什麼資料。
結語:Grok 安全嗎?AI 家教施文凱的建議
Grok 用來查資料、寫草稿、看社群風向,風險和其他 AI 工具差不多;真正要小心的是分享連結、真人照片和公司機密。先把 5 個自保做法設定好,再決定哪些工作交給它。企業導入則先訂資料分級和人工覆核,再開始用。
想幫公司訂一份 AI 使用規則,或想知道哪些工作適合交給 Grok、哪些不適合,可以加 LINE 找 AI 家教施文凱,我們依你的產業一起整理。系統上線前的檢查方式,也可以參考上線前資安檢查清單。先把規則訂好,用起來會安心很多。
參考資料來源
- Forbes:xAI 公開數十萬筆 Grok 對話(2025 年 8 月)
- NPR:馬來西亞、印尼封鎖 Grok(2026 年 1 月)
- Engadget:印尼有條件解除 Grok 封鎖
- The Star:前 xAI 員工指因質疑 Grok 安全遭解雇
- xAI 官方 Grok 4.7 發布說明
- xAI API 更新紀錄
- xAI 自訂審核設定說明
- xAI 資料與安全常見問答
最後核對日期:2026 年 11 月 12 日